así se venden y alquilan servicios listos para engañar argentinos

[ad_1]
Un usuario publica un producto para venderlo. Aparece un supuesto comprador, asegura que ya hizo el pago y envía un comprobante o un enlace para completar la operación. El vendedor entra y carga sus datos en una página que parece legítima, pero es falsa. Se trata de una estafa clásica de internet, aunque con una vuelta de tuerca preocupante: cada vez es más fácil montar este tipo de engaños mediante servicios de cibercrimen que ofrecen sitios, sistemas de pago falsos y otras herramientas listas para usar, sin que el estafador tenga que hacer el trabajo técnico.
El fenómeno forma parte de una transformación más amplia del ciberdelito en América Latina, donde desarrolladores y grupos criminales arman plataformas que ofrecen desde páginas de phishing y malware (software malicioso) hasta accesos a computadoras ya infectadas y sistemas de fraude telefónico con inteligencia artificial. Otros delincuentes pueden alquilar, comprar o utilizar esas capacidades sin tener que desarrollarlas desde cero. Es lo que se conoce como “Crimen como servicio”.
Así lo planteó Anton Dolgalev, hacker e investigador ruso de la empresa de ciberseguridad Group-IB, que presentó este miércoles en la edición 22 de la conferencia de hackers Ekoparty una investigación sobre lo que define como la industrialización del modelo Everything-as-a-Service, o “todo como servicio”, dentro del cibercrimen latinoamericano.
Su charla fue la primera luego de la apertura oficial de esta edición de Ekoparty, y fue a sala llena.
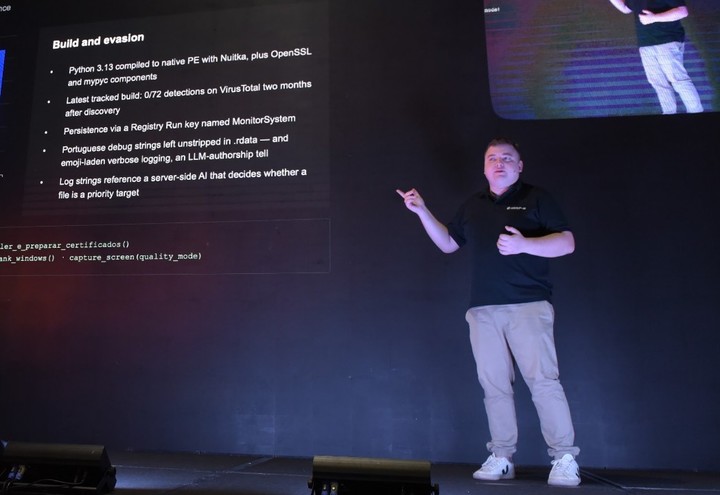 Anton Dolgalev, hacker e investigador de la empresa de ciberseguridad Group-IB, en Ekoparty este 2026. Foto: Flor Fernández
El trabajo, que estudió seis categorías de servicios criminales que operan o apuntan a distintos mercados de la región, le puso nombre y apellido a varias estafas que circulan a diario.
En su exposición en el escenario principal del Centro de Convenciones Buenos Aires, Dolgalev mostró cómo Argentina apareció varias veces en su investigación. En la muestra analizada de una plataforma conocida como Classiscam, el país representó el 14,3% de las operaciones latinoamericanas rastreadas, empatado con Chile.
Los investigadores de la empresa de ciberseguridad fundada en Rusia también detectaron páginas y dominios preparados para hacerse pasar por servicios conocidos localmente, entre ellos Mercado Libre y Mercado Pago. Vale aclarar, la presencia de estas plataformas no implica una vulnerabilidad en sus sistemas, sino el costo de ser muy grande: los criminales las usan como parte del engaño porque son servicios conocidos y habituales para los usuarios argentinos.
Dolgalev habló con Clarín para explicar cómo operan estas estafas, con una lógica que se repite en otros países, con bancos, medios de pago, monedas y plataformas propias de cada mercado.
Un catálogo de herramientas para estafar en Argentina
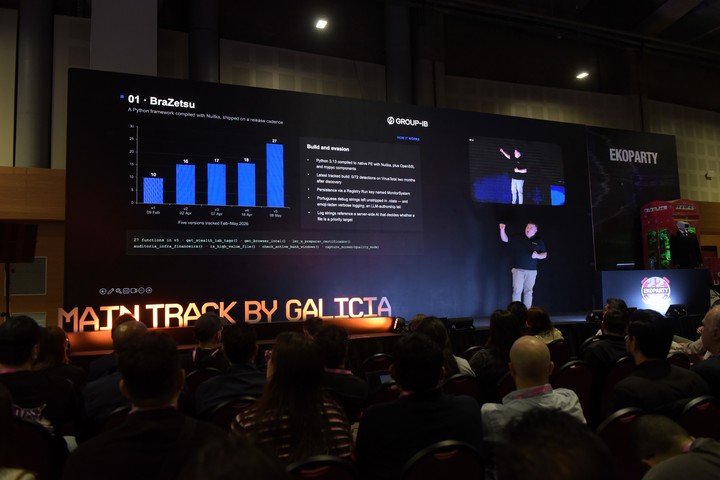 En la exposición, el investigador contó detalles sobre el mercado negro para comprar paquetes para estafar. Foto: Flor Fernández
Una de las plataformas estudiadas se llama Classiscam, que ofrece páginas fraudulentas preparadas para distintos países, servicios y monedas. El esquema permite dividir el trabajo entre quienes desarrollan y mantienen la infraestructura y quienes salen a buscar víctimas.
“Uno de los esquemas descritos en la charla apunta a vendedores online. Un criminal se acerca como supuesto comprador y afirma haber pagado, usando un comprobante falso o un enlace de pago fraudulento. Después se convence al vendedor de ingresar información sensible en una página presentada como parte de la transacción”, explicó Dolgalev a este medio.
Ahí aparece uno de los puntos centrales de la investigación. El estafador que conversa con la víctima no necesita saber cómo crear el sitio que utilizará para engañarla.
“La persona que realiza la estafa no necesita desarrollar la página: la plataforma se la proporciona. Esa división del trabajo es central. Alguien con pocos conocimientos técnicos puede sumarse a un servicio ya existente, utilizar sus herramientas y compartir las ganancias con sus operadores”, explicó.
Entre otras herramientas, el sistema utiliza bots de Telegram que permiten generar páginas fraudulentas y seleccionar el servicio que se quiere imitar y la moneda que aparecerá durante la operación. Los participantes pueden concentrarse así en encontrar potenciales víctimas y mantener la conversación con ellas. Telegram ya quedó bajo la lupa en más de una oportunidad por facilitar la comercialización de datos personales y herramientas para cibercriminales.
“El vínculo local incluye marcas conocidas de marketplaces y pagos, como Mercado Libre y Mercado Pago. Un bot de Telegram suministra páginas fraudulentas con opciones para elegir el servicio que se quiere imitar y la moneda. Los participantes encuentran potenciales víctimas y se encargan de la conversación”, agregó el investigador.
El modelo no nació en América Latina ni es exclusivo de la región y se viene explotando desde hace varios años: el ransomware, un programa que roba datos para extorsionar a sus víctimas, tuvo un lustro dorado que comenzó en la pandemia y funcionó como un prolífico negocio de crimen como servicio. La particularidad está en cómo esas herramientas son modificadas para encajar en el mercado de cada país.
“Los modelos de negocio subyacentes existen internacionalmente. Vender accesos, alquilar malware y operar esquemas criminales de afiliados no son fenómenos exclusivamente latinoamericanos”, explicó Dolgalev. “Lo regional está en cómo estos servicios se desarrollan y se adaptan a las empresas locales, los sistemas financieros y las transacciones cotidianas”, agregó.
La investigación encontró ejemplos en distintos países. BraZetsu busca en computadoras de Brasil información vinculada con operaciones bancarias y software empresarial. Balonx Sistema apunta a instituciones financieras mexicanas mediante páginas de phishing adaptadas al mercado local. Classiscam hace lo mismo con servicios y monedas de diferentes países, con Argentina a la cabeza.
“América Latina tiene tanto desarrolladores que ofrecen servicios criminales como clientes que los utilizan. Algunos construyen y mantienen la infraestructura, otros pueden alquilarla y operar sin conocimientos técnicos avanzados”, resumió.
El esquema se parece cada vez más al de un negocio convencional de software, pero criminal. Hay proveedores, clientes, afiliados, sistemas de permisos, pagos automatizados y herramientas que reciben nuevas funciones. Un actor desarrolla la infraestructura, otro encuentra víctimas y otro puede aportar malware o accesos comprometidos.
Como no podía ser de otra forma en 2026, la inteligencia artificial también empieza a formar parte de esa oferta. Entre los casos estudiados aparece CallFlow, una herramienta de fraude telefónico en desarrollo que combina un modelo de lenguaje, reconocimiento de voz y voz sintética, con capacidad para manejar hasta 30 llamadas en simultáneo.
La posibilidad de integrar esas tecnologías permite automatizar y escalar tareas que antes requerían operadores humanos trabajando de manera individual.
El antecedente local, la operación global
 Cómo se estafa con poco conocimiento técnico. Foto: Shutterstock
Argentina también aparece desde otro lugar. Fuera de la investigación presentada en Ekoparty, Dolgalev recordó el caso de iServer, una plataforma de phishing cuyo administrador era argentino.
El servicio permitía crear páginas falsas para obtener credenciales y códigos de desbloqueo de teléfonos robados. Según Group-IB, la investigación derivó en 2024 en la Operación Kaerb, coordinada por Europol y Ameripol, en la que fue detenido el administrador argentino de la plataforma.
Los investigadores reportaron aproximadamente 483.000 víctimas en todo el mundo. La cifra es global y no corresponde a víctimas argentinas.
Para Dolgalev, ambos casos muestran las dos caras del fenómeno. “Classiscam muestra a Argentina como un mercado apuntado por servicios criminales, mientras que iServer ofrece un caso documentado de un administrador argentino que suministraba ese tipo de servicio internacionalmente”.
Servicios criminales que ofrecen páginas falsas, infraestructura y herramientas listas para usar completan un modelo en el que buena parte del trabajo técnico puede comprarse o alquilarse.
Para el estafador, montar una operación cibercriminal es cada vez más parecido a contratar un servicio.
La charla, a sala llena, fue un buen comienzo de la edición 22 de Ekoparty, que este año lama a “abrazar el caos” a partir de las nuevas tecnologías que le están dando forma al mundo actual, atravesada por la inteligencia artificial.
[ad_2]
Posible Fuente